Chiến lược thiết kế Image đa tầng cho môi trường Production
Việc xây dựng một container image gọn nhẹ và an toàn luôn là ưu tiên hàng đầu của đội ngũ phát triển khi vận hành hệ thống ở quy mô lớn. Quá trình biên dịch mã nguồn thường kéo theo sự xuất hiện của các công cụ phát triển, tệp tin tạm và thư viện nguồn mở không cần thiết cho giai đoạn chạy thực tế. Nếu không được kiểm soát chặt chẽ, dung lượng của container image có thể phình to đến vài gigabyte, làm chậm quá trình kéo mã nguồn từ kho lưu trữ và gia tăng bề mặt tấn công bảo mật cho toàn bộ hạ tầng.
Giải pháp tối ưu cho vấn đề này là áp dụng mô hình biên dịch đa tầng trong quá trình thiết kế tệp cấu hình đóng gói. Kỹ thuật này cho phép tách biệt hoàn toàn môi trường biên dịch và môi trường thực thi trong cùng một tệp cấu hình duy nhất. Tầng đầu tiên sẽ chịu trách nhiệm cài đặt toàn bộ gói phụ thuộc và biên dịch mã nguồn ứng dụng, trong khi tầng cuối cùng chỉ sao chép các tệp kết quả thực thi cuối cùng sang một hệ điều hành cơ sở tối giản như Alpine Linux.
Để hiểu rõ hơn về cách tổ chức mã nguồn và quản lý tài nguyên, việc nắm vững cấu trúc hệ thống là điều kiện cần thiết. Tương tự như việc bạn cần hiểu sâu về khóa học Làm chủ Docker để nắm bắt triệt để cơ chế hoạt động ngầm của hệ điều hành container, việc nắm vững các bước xây dựng image sẽ giúp loại bỏ hoàn toàn các tệp tin rác không mong muốn xuất hiện trong môi trường chạy thật.
FROM node:18-alpine AS builder
WORKDIR /app
COPY package*.json ./
RUN npm ci
COPY . .
RUN npm run build

FROM node:18-alpine AS runner
WORKDIR /app
ENV NODE_ENV=production
COPY package*.json ./
RUN npm ci --only=production
COPY --from=builder /app/dist ./dist
USER node
EXPOSE 3000
CMD ["node", "dist/main.js"]
Đoạn mã cấu hình trên minh họa cách phân tách rõ ràng giữa giai đoạn chuẩn bị gói phụ thuộc và giai đoạn thực thi sản phẩm. Bằng cách sử dụng chỉ thị sao chép từ tầng biên dịch trước đó, hệ thống chỉ giữ lại các thành phần cốt lõi cần thiết cho quá trình vận hành của ứng dụng. Việc chuyển đổi người dùng chạy ngầm thành tài khoản không có quyền quản trị cấp cao cũng là một biện pháp phòng ngừa bảo mật quan trọng nhằm hạn chế thiệt hại nếu container bị xâm nhập từ bên ngoài.
Quản lý biến môi trường và bảo mật tầng cấu hình
Thông tin xác thực và biến môi trường đóng vai trò cốt lõi trong việc định hình hành vi của ứng dụng khi chuyển đổi giữa các môi trường phát triển, kiểm thử và vận hành thực tế. Một sai lầm phổ biến trong quá trình đóng gói ứng dụng là đưa trực tiếp các khóa bí mật vào bên trong tệp cấu hình đóng gói. Hành động này làm lộ thông tin nhạy cảm ngay khi image được đẩy lên kho lưu trữ công khai hoặc chia sẻ nội bộ trong đội ngũ phát triển.
Chiến lược đúng đắn là tách biệt hoàn toàn thông tin cấu hình nhạy cảm khỏi mã nguồn và image thông qua cơ chế truyền tham số khi khởi chạy container. Hệ thống cần sử dụng các tệp cấu hình mẫu và yêu cầu cung cấp giá trị thực tế tại thời điểm khởi tạo tiến trình. Điều này đảm bảo rằng cùng một bản dựng image có thể tái sử dụng an toàn trên mọi hạ tầng khác nhau mà không lo ngại về vấn đề rò rỉ thông tin bảo mật.
Bên cạnh đó, việc phân quyền truy cập tệp tin bên trong container cần tuân thủ nghiêm ngặt nguyên tắc đặc quyền tối thiểu. Các tiến trình chạy ngầm không bao giờ nên sở hữu quyền hạn của người quản trị gốc trừ khi thực sự cần thiết cho các thao tác hệ thống đặc biệt. Việc thiết lập người dùng chạy ứng dụng cụ thể trong tệp cấu hình giúp ngăn chặn triệt để các hành vi leo thang đặc quyền khi ứng dụng gặp lỗ hổng bảo mật.
Tối ưu hóa hiệu năng mạng và lưu trữ dữ liệu
Hiệu suất của hệ thống phân tán phụ thuộc rất lớn vào cách thức các container giao tiếp với nhau và với máy chủ vật lý bên dưới. Việc sử dụng sai cơ chế mạng hoặc lưu trữ dữ liệu có thể dẫn đến hiện tượng nghẽn cổ chai về băng thông và tốc độ đọc ghi đĩa cứng. Hiểu rõ bản chất của các driver mạng và cách quản lý tệp tin đóng vai trò quyết định trong việc xây dựng một hệ thống ổn định.
Hệ thống mạng mặc định thường chỉ phù hợp cho các bài toán thử nghiệm đơn giản với số lượng thành phần hạn chế. Khi triển khai các kiến trúc dịch vụ phân tách, việc thiết lập mạng riêng ảo cho phép các thành phần giao tiếp an toàn thông qua tên miền nội bộ mà không cần lộ cổng kết nối trực tiếp ra ngoài. Điều này không chỉ gia tăng mức độ bảo mật mà còn giúp tối ưu hóa độ trễ đường truyền giữa các dịch vụ thành phần trong cùng một hệ thống lớn.
Ngoài ra, việc quản lý dữ liệu lưu trữ bền vững đòi hỏi sự phân định rõ ràng giữa lớp dữ liệu tạm thời của container và lớp dữ liệu cần lưu giữ lâu dài trên máy chủ. Các vùng nhớ lưu trữ chuyên dụng giúp tách biệt dữ liệu khỏi vòng đời của container, đảm bảo thông tin không bị mất đi khi tiến trình bị khởi động lại hoặc thay thế bằng phiên bản mới hơn trong quá trình cập nhật hệ thống.
Xây dựng chiến lược kết nối mạng giữa các dịch vụ
Khi các thành phần phần mềm được phân rã thành nhiều dịch vụ độc lập giao tiếp qua giao thức mạng, việc quản lý định danh và phân giải tên miền nội bộ trở thành yếu tố then chốt. Cấu hình mạng mặc định thường ép buộc các thành phần phải kết nối thông qua địa chỉ định danh động, dễ dẫn đến lỗi kết nối khi một dịch vụ khởi động lại và thay đổi địa chỉ nội bộ.
Giải pháp tối ưu là tự định nghĩa các phân vùng mạng riêng biệt cho từng nhóm chức năng của hệ thống. Điều này giúp cô lập luồng dữ liệu, ngăn chặn các truy cập trái phép từ những thành phần không liên quan và tạo ra một không gian tên ổn định cho việc phân giải tên miền nội bộ. Các dịch vụ có thể gọi trực tiếp đến nhau thông qua tên định danh được khai báo sẵn mà không cần bận tâm đến sự thay đổi của địa chỉ IP bên dưới.
version: '3.8'
networks:
  app-tier:
    driver: bridge

services:
  web:
    image: nginx:alpine
    networks:
      - app-tier
    ports:
      - "80:80"
  api:
    image: node-app:latest
    networks:
      - app-tier
    environment:
      - DB_HOST=database
  database:
    image: postgres:15-alpine
    networks:
      - app-tier
Đoạn mã cấu hình trên thể hiện cách tổ chức mạng nội bộ cho một hệ thống bao gồm máy chủ phân phối, ứng dụng xử lý trung tâm và cơ sở dữ liệu. Tất cả các dịch vụ đều được gán vào chung một phân vùng mạng ảo, cho phép chúng trao đổi dữ liệu mượt mà trong khi vẫn cô lập hoàn toàn với các kết nối bên ngoài không mong muốn. Cấu trúc này giúp đơn giản hóa việc quản lý hạ tầng và tăng cường tính bảo mật tổng thể cho toàn bộ ứng dụng.
Quản lý khối lượng lưu trữ và đồng bộ dữ liệu
Dữ liệu sinh ra trong quá trình hoạt động của ứng dụng như tệp tin do người dùng tải lên hoặc nhật ký hệ thống cần được lưu trữ an toàn bên ngoài vòng đời của container. Nếu lưu trữ trực tiếp bên trong lớp ghi đ dữ liệu của container, toàn bộ thông tin này sẽ biến mất ngay khi tiến trình bị xóa bỏ. Việc tận dụng các cơ chế lưu trữ gắn ngoài giúp giải quyết triệt để bài toán này bằng cách ánh xạ trực tiếp thư mục từ máy chủ vật lý vào bên trong không gian làm việc của tiến trình.
Hơn nữa, việc tối ưu hóa tốc độ đọc ghi đĩa đòi hỏi sự lựa chọn loại hình lưu trữ phù hợp với từng tính chất công việc cụ thể. Đối với các cơ sở dữ liệu đòi hỏi hiệu suất truy xuất cao, việc sử dụng các vùng nhớ cục bộ được tối ưu hóa riêng giúp giảm thiểu tối đa độ trễ phát sinh từ tầng ảo hóa lưu trữ. Trong khi đó, các tệp tin tĩnh có thể chia sẻ chung giữa nhiều container khác nhau thông qua các cơ chế gắn kết mạng hoặc phân vùng lưu trữ chung.
Vận hành hệ thống và tự động hóa quy trình phát triển
Đưa ứng dụng từ môi trường phát triển lên hệ thống vận hành thực tế là một chặng đường đòi hỏi sự chuẩn hóa cao độ ở mọi khâu. Việc phụ thuộc vào cácao tác thủ công của con người thường tiềm ẩn nhiều rủi ro sai sót và tốn kém thời gian khi cần xử lý sự cố khẩn cấp. Do đó, việc xây dựng một quy trình tự động hóa khép kín từ khâu kiểm thử mã nguồn cho đến khi phát hành sản phẩm là yêu cầu sống còn của các tổ chức công nghệ hiện đại.
Việc chuẩn hóa tệp cấu hình khởi chạy cho phép tái tạo chính xác môi trường làm việc trên bất kỳ máy chủ nào chỉ với một câu lệnh đơn giản. Điều này xóa bỏ hoàn toàn hiện tượng ứng dụng hoạt động tốt trên máy tính cá nhân nhưng lại gặp lỗi khi đưa lên máy chủ vận hành thực tế do sự khác biệt về phiên bản thư viện hoặc hệ điều hành. Toàn bộ thông số cấu hình phần cứng và biến môi trường được mã hóa thành tài liệu sống, giúp đội ngũ kỹ thuật dễ dàng kiểm soát và đồng bộ hóa trạng thái hệ thống.
Để duy trì hệ thống ở trạng thái ổn định cao, việc theo dõi tài nguyên và nhật ký hoạt động là công việc diễn ra hằng ngày. Các công cụ giám sát tập trung giúp đội ngũ vận hành phát hiện sớm các dấu hiệu bất thường về bộ nhớ hoặc bộ xử lý trước khi chúng gây ra sự cố gián đoạn dịch vụ cho người dùng cuối.
Tự động hóa cấu hình và quản lý vòng đời ứng dụng
Quy trình triển khai ứng dụng truyền thống thường tiêu tốn nhiều thời gian và dễ phát sinh lỗi do các bước thực hiện thủ công trên máy chủ. Việc áp dụng các công cụ quản lý cụm dịch vụ giúp tự động hóa toàn bộ quá trình khởi tạo, cập nhật và gỡ bỏ các thành phần phần mềm một cách nhất quán. Mọi thay đổi về mã nguồn hoặc cấu hình đều được thể hiện rõ ràng qua các tệp mã nguồn quản lý phiên bản.
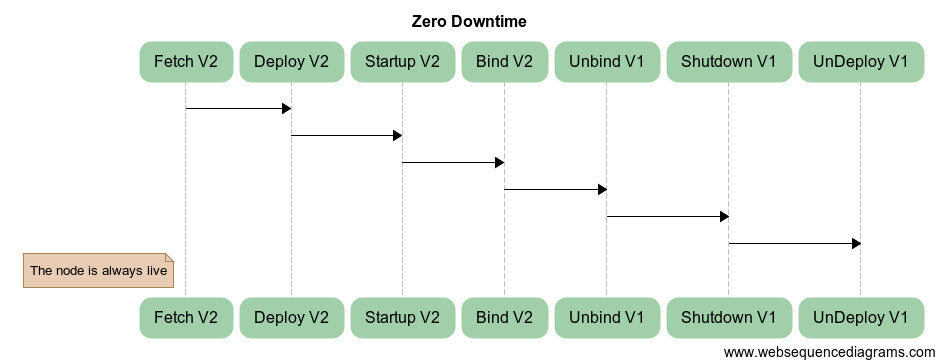
Khi cần nâng cấp phiên bản ứng dụng, hệ thống có thể thực hiện quá trình thay thế dần dần các tiến trình cũ bằng các tiến trình mới mà không làm gián đoạn trải nghiệm của người dùng. Quá trình này bao gồm việc kiểm tra sức khỏe của phiên bản mới trước khi chuyển hướng lưu lượng truy cập chính thức sang. Nếu phát hiện bất kỳ dấu hiệu bất thường nào, hệ thống có thể tự động hoàn tác về trạng thái ổn định trước đó trong thời gian ngắn nhất.
version: '3.8'
services:
  app:
    image: mycompany/webapp:v2.1.0
    deploy:
      replicas: 3
      update_config:
        parallelism: 1
        delay: 10s
      restart_policy:
        condition: on-failure
        max_attempts: 3
    ports:
      - "8080:80"
    healthcheck:
      test: ["CMD", "curl", "-f", "http://localhost/health"]
      interval: 30s
      timeout: 10s
      retries: 3
Đoạn mã cấu hình trên minh họa cách thiết lập chính sách tự động hóa cho một dịch vụ ứng dụng chạy ở quy mô lớn. Hệ thống tự động duy trì ba bản sao chạy song song để đảm bảo khả năng chịu tải và tính sẵn sàng cao. Cơ chế kiểm tra sức khỏe định kỳ kết hợp với chính sách tự động khởi động lại khi gặp lỗi giúp hệ thống có khả năng tự phục hồi mạnh mẽ trước các sự cố bất ngờ từ phần mềm hoặc phần cứng.
Giám sát và xử lý sự cố hệ thống
Khả năng quan sát toàn diện trạng thái hoạt động của hệ thống là yếu tố quyết định sự thành công trong công tác vận hành. Khi hàng chục hoặc hàng trăm container chạy đồng thời trên nhiều máy chủ khác nhau, việc theo dõi thủ công từng thành phần là điều bất khả thi. Các kỹ sư cần xây dựng hệ thống thu thập nhật ký tập trung và giám sát các chỉ số tài nguyên theo thời gian thực.
Việc thiết lập các ngưỡng cảnh báo thông minh giúp đội ngũ kỹ thuật nhận được thông tin kịp thời khi các chỉ số về sử dụng bộ nhớ hoặc không gian lưu trữ vượt quá giới hạn an toàn. Nhật ký hoạt động của ứng dụng cần được định dạng theo chuẩn cấu trúc rõ ràng để dễ dàng phân tích và tìm kiếm nguyên nhân gốc rễ khi xảy ra lỗi hệ thống. Điều này giúp rút ngắn đáng kể thời gian gián đoạn dịch vụ và nâng cao độ tin cậy của toàn bộ hạ tầng.
Để xây dựng nền tảng vững chắc trước khi tiến hành tối ưu hóa hạ tầng phức tạp, việc nắm vững các kiến thức nền tảng là điều không thể thiếu. Bạn có thể bắt đầu từ việc củng cố tư duy thiết kế giao diện và cấu trúc web qua khóa học HTML để hiểu cách các thành phần frontend giao tiếp với hạ tầng bên dưới. Đồng thời, việc khai thác hiệu quả các cấu trúc dữ liệu nâng cao cũng góp phần quan trọng trong việc tối ưu hóa hiệu năng, chẳng hạn như việc nghiên cứu các kiến thức Làm chủ các kiểu dữ liệu trong Redis để tối ưu hóa hệ thống giúp giảm thiểu tải cho cơ sở dữ liệu chính. Hơn nữa, việc trang bị thêm các công cụ hỗ trợ phát triển mạnh mẽ như các kiến thức Làm chủ vinta awesome sẽ giúp mở rộng tư duy giải quyết bài toán kỹ thuật một cách toàn diện hơn. Để làm chủ trọn vẹn kỹ năng này và ứng dụng vào dự án thực chiến chuẩn Enterprise, bạn có thể tham khảo khóa học Làm chủ Docker từ cơ bản đến nâng cao tại Unicode Academy.


Bình luận 0
Chia sẻ ý kiến hoặc đặt câu hỏi cùng cộng đồng